不再信任Sigstore?
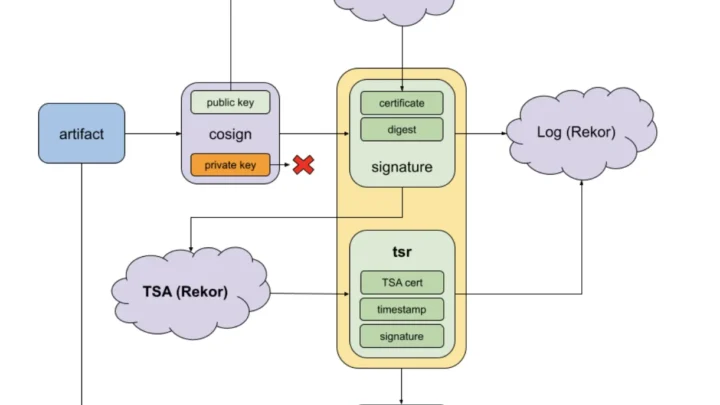
摘要 Sigstore 以“无密钥签名”重构了软件供应链的信任模型:短期证书取代长期私钥,透明日志取代中心化 CA 审计,OIDC 身份取代静态凭证。 Sigstore短期证书与透明日志 无密钥签名 传统代码签名依赖长期私钥:开发者生成密钥对,私钥离线保存,公钥分发用于验证。这一模型的核心弱点是私钥的生命周期——一旦泄露,攻击者可以在任何时间签发任意内容,而依赖方无法区分“泄露前签发”与“泄露后签发”。 Sigstore 的解决方案是消除长期私钥。签名的瞬间,客户端生成一个临时的 ECDSA 密钥对(P-256),将公钥连同 OIDC 身份令牌发送给 Fulcio CA。Fulcio 验证 OIDC 令牌的有效性后,签发一张短期证书(通常十分钟有效期),将临时公钥绑定到 OIDC 身份。签名完成后,临时私钥被丢弃,证书在十分钟后自动失效。验证方不需要信任任何长期密钥——只需要信任 Fulcio 的根证书和 OIDC 提供者的身份声明。 这一设计的核心假设是:短期证书的时间窗口足够窄,攻击者无法在窗口内完成恶意操作。CVE-2026-54787 攻击的正是这个假设。 透明日志的分布式信任 Rekor 是 Sigstore 的透明日志服务,记录每一次签名事件。日志是 append-only 的 Merkle Tree,一旦条目被写入,就无法修改或删除。 [ Merkle Root (STH 中的根哈希) ] ▲ / / [Hash_0123] [Hash_4567] / / [Hash_01] * [Hash_23] <— 兄弟节点…